Hacer una demostración de IA es sencillo. Integrarla a un entorno empresarial regulado, observable y auditable es un problema de arquitectura.
La empresa no trabaja en un repositorio vacío
Un proyecto empresarial real combina sistemas heredados, dependencias históricas, datos sensibles, estándares internos, pipelines, múltiples equipos y obligaciones regulatorias. En ese entorno, “generar código que funciona” es apenas una condición mínima. El software también debe ser mantenible, seguro, compatible, observable y explicable.
IBM posiciona Bob precisamente alrededor del SDLC completo y la modernización. Esto resulta especialmente relevante cuando se trabaja con plataformas de larga vida: comprender una aplicación, documentarla, identificar dependencias, separar dominios y realizar cambios incrementales puede tener más valor que crear software desde cero.
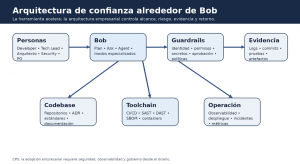
Figura 4. Arquitectura de confianza: Bob como componente dentro de un sistema empresarial de controles. Elaboración CPS.
Bob debe ser un componente, no una excepción
Una adopción saludable evita crear un “carril mágico” donde la IA quede fuera de los controles normales. Si un desarrollador necesita autenticación para leer un repositorio, el agente también. Si un secreto no debe quedar en código, tampoco debe aparecer en un prompt. Si una liberación requiere pruebas y revisión, el código generado por IA debe recorrer el mismo pipeline.
Arquitectura de confianza
Identidad y autorización
Definir quién usa Bob, sobre qué proyectos y con qué permisos. Los agentes deben operar bajo identidades y roles trazables, no bajo credenciales compartidas.
Gestión de secretos
Las credenciales deben mantenerse en mecanismos especializados. El agente debería recibir acceso controlado, no secretos copiados manualmente al contexto.
Aprobaciones
Las acciones de mayor impacto deben incorporar gates humanos: escritura de archivos sensibles, ejecución de comandos, cambios de infraestructura o despliegues.
Evidencia
Planes, diffs, pruebas, commits, hallazgos de seguridad y aprobaciones permiten reconstruir cómo se produjo un cambio.
Observabilidad
No basta medir tokens o número de interacciones. Es necesario relacionar el uso con lead time, defectos, fallas, retrabajo y resultados de producción.
Bob + watsonx Orchestrate: de construir agentes a operarlos
En 2026 IBM hizo explícita una integración que ayuda a separar responsabilidades arquitectónicas. Su formulación es directa: “Bob construye y watsonx Orchestrate ejecuta y gobierna”. Bob puede ayudar a crear aplicaciones, herramientas, agentes y flujos de trabajo desde el entorno de desarrollo; watsonx Orchestrate funciona como plano de control empresarial para alojar y ejecutar agentes, gestionar identidad y acceso, observar su comportamiento, evaluarlos y optimizarlos a escala.
La separación es relevante porque evita confundir el ambiente de construcción con el ambiente de operación. Un agente que funciona dentro de un workspace de desarrollo no está automáticamente listo para atender usuarios, tocar sistemas empresariales o tomar acciones con impacto. Entre ambos estados deben existir empaquetado, identidad, políticas, pruebas, observabilidad, evaluación y límites de ejecución.
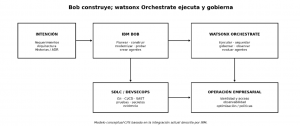
Figura 5. Modelo conceptual CPS para Bob + watsonx Orchestrate: construir frente a ejecutar y gobernar. Elaboración CPS con base en la integración descrita por IBM.
A septiembre de 2026, IBM ofrece una extensión de watsonx Orchestrate para Bob que acerca al IDE tareas de desarrollo, despliegue y documentación de agentes. Para CPS, esta integración encaja naturalmente con una arquitectura de confianza: Bob puede ser la superficie de ingeniería; Orchestrate, el plano de control agéntico; y el SDLC/DevSecOps continúa aportando controles independientes sobre código, infraestructura y liberaciones.
DevSecOps aumentado por IA
Nuestra experiencia en implementaciones de seguridad muestra una oportunidad clara: la IA puede ayudar a interpretar resultados y proponer correcciones, pero debe integrarse con controles independientes. SAST, análisis de dependencias, SBOM, hardening, pruebas dinámicas, gestión de secretos y observabilidad siguen siendo fuentes de verdad. El agente puede orquestar y acelerar; no debe convertirse en su propio auditor final.
| La IA puede escribir el cambio y explicar por qué cree que es seguro. La organización todavía necesita controles independientes que verifiquen que realmente lo sea. |
Modernización: donde un agente puede generar valor diferencial
En sistemas legacy, el costo suele estar en comprender antes de cambiar. Un patrón útil consiste en utilizar agentes de exploración para inventariar módulos, dependencias, contratos y puntos de acoplamiento; construir documentación faltante; proponer una secuencia de extracción; y después implementar cambios pequeños con pruebas. IBM ya presenta casos de Bob orientados a modernización, incluyendo IBM i.
Desde CPS, este patrón puede extenderse a arquitecturas financieras, portales empresariales o plataformas de integración: antes de reescribir, hay que descubrir. Antes de automatizar, hay que entender. Y antes de escalar, hay que medir.
Gobierno: seis preguntas antes de habilitar autonomía
- ¿Qué datos puede ver el agente?
- ¿Qué archivos puede modificar?
- ¿Qué comandos o servicios puede ejecutar?
- ¿Qué acciones requieren aprobación?
- ¿Qué evidencia debe conservarse?
- ¿Quién responde por el resultado en producción?
Conclusión
Adoptar Bob a escala empresarial no es instalar una extensión y liberar su uso. Es diseñar una arquitectura de confianza alrededor de una nueva clase de actor técnico. Cuando identidad, herramientas, políticas, evidencia y observabilidad están integradas, la autonomía puede crecer de forma controlada. Sin esa base, la velocidad simplemente aumenta la velocidad del riesgo.
Lleva la IA a un entorno gobernado
CPS puede ayudarte a diseñar la arquitectura de confianza alrededor de IBM Bob y, si ya utilizas watsonx, definir la integración con watsonx Orchestrate: IAM, permisos, secretos, controles DevSecOps, auditoría, observabilidad, evaluación de agentes y gates de aprobación.
Agenda una sesión de arquitectura y gobierno de IA para desarrollo.
About The Author: Carolina Vazquez
More posts by Carolina Vazquez