Ciberseguridad Endpoint, Detección Avanzada (EDR/XDR) y SOC Gestionado 24/7
Detección conductual con IA, contención en menos de 1 minuto y respuesta gestionada 24/7/365 sin inflar tu nómina interna.
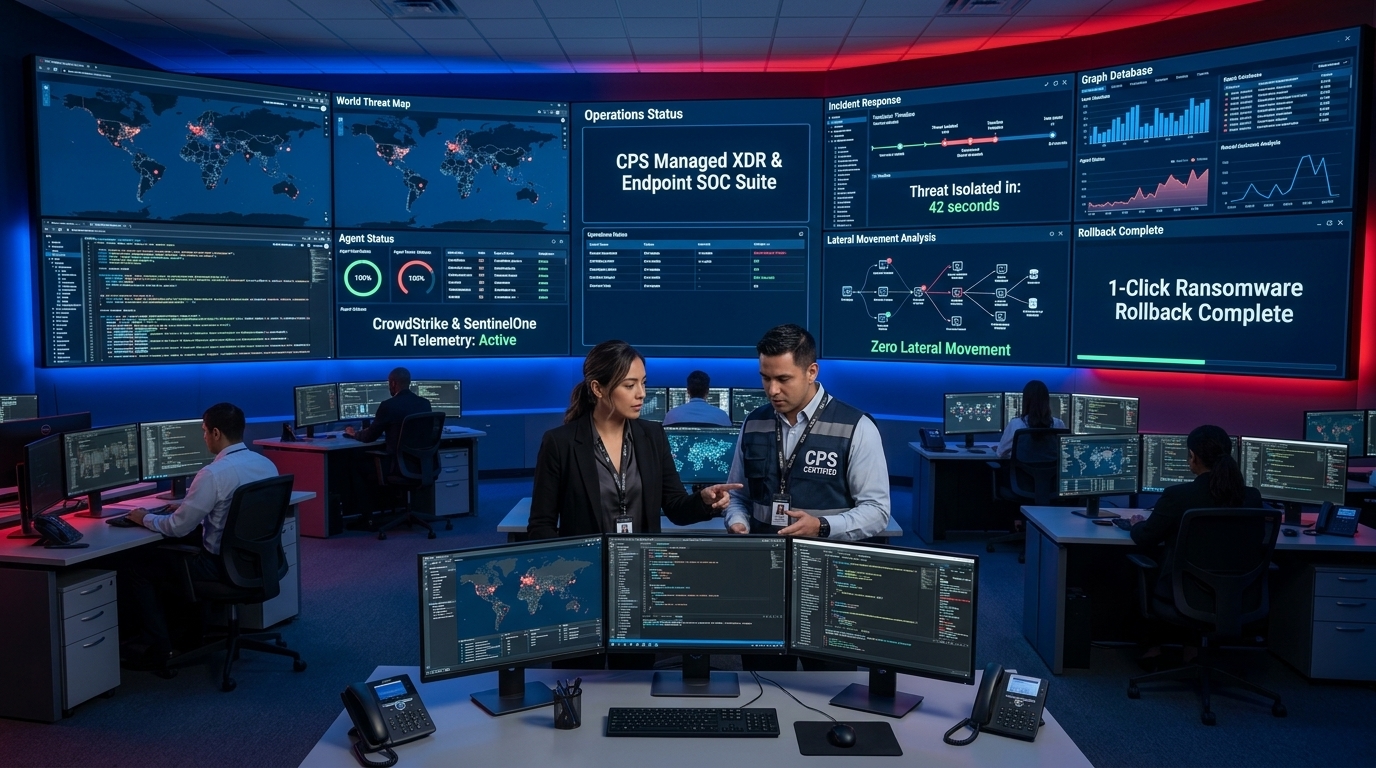
Protección integral para servidores, laptops, estaciones de trabajo y contenedores en la nube mediante agentes basados en Inteligencia Artificial conductual combinados con la vigilancia ininterrumpida y respuesta gestionada (MDR) de nuestro Centro de Operaciones de Seguridad (SOC 24/7) en México.
⚠️ El Desafío del Negocio
Los retos críticos que enfrentan las organizaciones cuando operan con esquemas tradicionales:
- Los antivirus tradicionales basados en firmas son ciegos ante ransomware de día cero y malware sin archivos (fileless).
- Falta de analistas especializados para cubrir guardias nocturnas, fines de semana y días festivos.
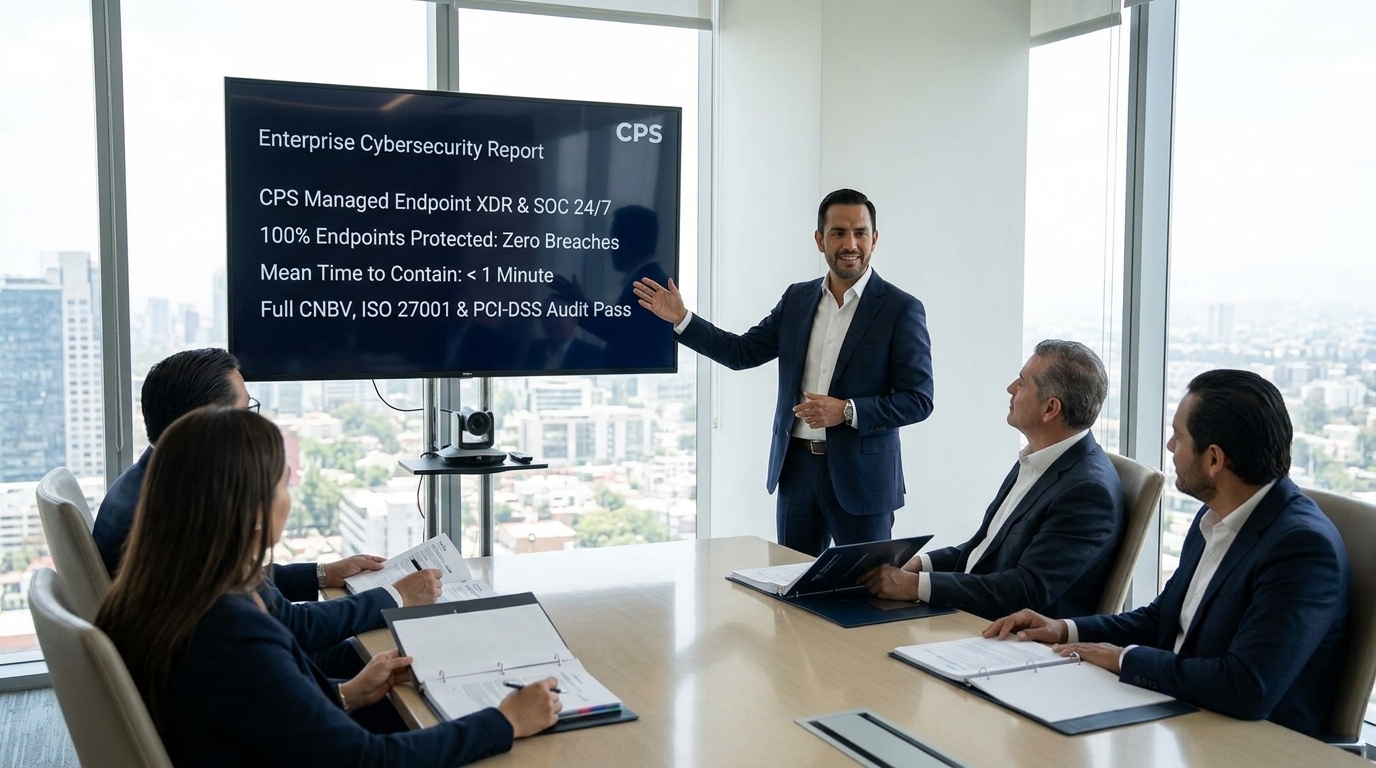
- Riesgo de extorsión millonaria, multas regulatorias (CNBV, ISO 27001, PCI-DSS) y pérdida de reputación corporativa.
- Tiempos de detección y respuesta de más de 4 horas en promedio, permitiendo a los atacantes moverse lateralmente.
🛡️ La Solución Integral de Compañía Proveedora de Sistemas
Compañía Proveedora de Sistemas implementa una estrategia de contención autónoma y ciberpatrullaje continuo. Integramos los mejores motores XDR del mercado con nuestro equipo de analistas de seguridad de élite, aislando cualquier equipo infectado de la red en segundos y revirtiendo archivos cifrados con un solo clic.
Pilares de Arquitectura e Implementación
Cada proyecto es ejecutado con rigor metodológico, ingeniería certificada y cumplimiento de normativas de industria:
Inteligencia Artificial Conductual
Análisis heurístico en tiempo real en cada endpoint que detecta patrones anómalos de ejecución sin depender de firmas obsoletas.
Aislamiento de Red en < 1 Minuto
Desconexión automática del dispositivo comprometido en la red para frenar el movimiento lateral, manteniendo únicamente el túnel seguro hacia el SOC.
Rollback Anti-Ransomware en 1 Clic
Capacidad de restaurar archivos modificados o cifrados maliciosamente a su estado original previo al ataque mediante snapshots protegidos.
Centro de Operaciones de Seguridad (SOC 24/7)
Monitoreo permanente con analistas dedicados en México que realizan triaje de alertas, investigación forense y contención activa las 24 horas del día.
Caza Proactiva de Amenazas (Threat Hunting)
Búsqueda periódica de indicadores de compromiso (IoC) y técnicas avanzadas en la infraestructura corporativa antes de que detonen un impacto.
Alineación y Cumplimiento Regulatorio
Generación automatizada de bitácoras y reportes forenses listos para auditorías CNBV, Circular Única de Bancos, ISO 27001 y PCI-DSS.
Acelera la Modernización de tu Empresa
Agenda una sesión de descubrimiento técnico con nuestros arquitectos certificados de Compañía Proveedora de Sistemas. Analizaremos tu entorno actual y te presentaremos un dimensionamiento a la medida sin compromiso.
✓ Análisis de brechas y dimensionamiento TCO incluido
✓ Respaldado por el partnership IBM Platinum Partner